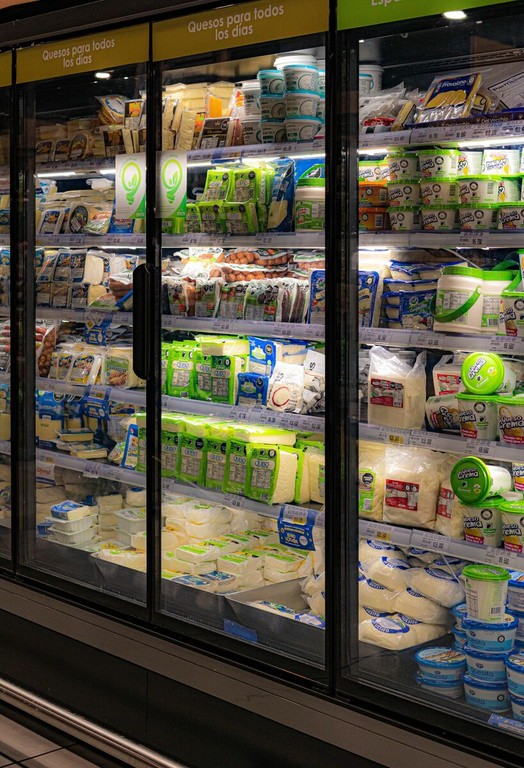
Gli attacchi informatici che hanno colpito i sistemi di refrigerazione di diversi supermercati in Europa segnano un cambio di prospettiva che riguarda da vicino anche il piccolo commercio. Quando un frigorifero è collegato a Internet diventa a tutti gli effetti un sistema informatico, e come tale può essere violato. Il rischio non si limita più ai computer del negozio. Si estende a tutto ciò che è connesso e che nessuno considera “informatico”: impianti del freddo, telecamere, casse, controllo accessi.
In questi casi il danno non riguarda i dati ma il funzionamento dell’attività: merce da buttare, serrande abbassate, clienti che perdono fiducia. Per un minimarket o un ristorante gestito da una partita IVA, una notte con le celle frigorifere fuori controllo può tradursi in perdite difficili da assorbire.
L’Agenzia per la cybersicurezza nazionale ha pubblicato un bollettino con misure urgenti per gli operatori della distribuzione alimentare e della filiera del freddo. Le indicazioni principali sono queste. Occorre verificare se i sistemi di controllo e assistenza remota sono esposti su Internet e separare gli impianti dalla rete usata per il resto dell’attività. L’accesso da remoto va protetto con una VPN e con l’autenticazione a più fattori, e le password predefinite degli account di amministrazione e manutenzione vanno sostituite. Le temperature vanno controllate anche con strumenti indipendenti dal sistema di supervisione. I dispositivi non più supportati vanno sostituiti, e le anomalie vanno segnalate al CSIRT Italia, la struttura dell’Agenzia che gestisce gli incidenti.
Servono poi accorgimenti organizzativi, alla portata anche dei più piccoli. Il primo è sapere cosa è connesso, compresi gli impianti gestiti da fornitori e manutentori. Bisogna poi controllare gli accessi dei tecnici esterni, limitandone i privilegi e revocandoli a fine intervento. Va pianificata la sostituzione degli apparecchi che non ricevono più aggiornamenti. È utile anche impostare allarmi di temperatura che raggiungano una persona reperibile di notte, insieme a una procedura manuale per salvare la merce se i sistemi non rispondono. Infine conviene stabilire in anticipo chi fa cosa in caso di incidente e a chi rivolgersi, dal CSIRT Italia alla Polizia postale.
Il tema chiama in causa anche installatori e manutentori di impianti, spesso a loro volta autonomi. Chi gestisce da remoto le macchine dei clienti diventa un anello della catena di sicurezza e deve poter spiegare quali sistemi sono raggiungibili dall’esterno e come vengono aggiornati. Non si tratta di temere le tecnologie connesse, ma di sapere dove sono, chi vi accede e cosa succede se smettono di funzionare.
 Redazione


